
Les Agents IA font bien plus que simplement répondre aux questions
Les Agents IA sont de plus en plus polyvalents. Au-delà de la simple réponse aux questions, ils peuvent récupérer des données clients, replanifier des rendez-vous, traiter des demandes et déclencher des actions dans vos systèmes back-end. C'est précisément le rôle des Agents IA HALO.
Ces nouvelles capacités les rendent bien plus utiles, mais placent aussi la confidentialité, la sécurité et la conformité au cœur des priorités.
C'est particulièrement vrai pour les grandes entreprises. Avant de déployer un Agent IA, les équipes juridiques, de sécurité, de protection des données et des achats doivent généralement valider le projet.
Pour autant, votre projet ne doit pas nécessairement être bloqué pendant des mois. Pour la plupart des applications d'IA dédiées à la relation client, il vous suffit de répondre à quatre questions clés. Nous allons examiner chacune d'elles et vous expliquer comment nous les gérons dans HALO, afin que vous n'ayez pas à mettre vous-même en place ces mécanismes de conformité.
En bref : les exigences de l'AI Act
L'AI Act est entré en vigueur le 1er août 2024 et s'applique de manière progressive. Ce règlement encadre l'usage plutôt que la technologie sous-jacente. Plus le risque associé au cas d'usage est élevé, plus les exigences sont strictes.
Il existe quatre grandes catégories :
● Pratiques interdites. Cela comprend notamment la notation sociale ou la reconnaissance des émotions sur le lieu de travail.
● Risque élevé. Systèmes d'IA utilisés pour prendre des décisions relatives au crédit, aux assurances, à l'emploi ou à l'accès à des services essentiels. Ils sont soumis aux exigences les plus strictes.
● Risque limité. Systèmes qui interagissent directement avec les utilisateurs, comme les chatbots et les voicebots. Ils sont principalement soumis à des obligations de transparence.
● Risque minimal. Aucune obligation spécifique.
La plupart des Agents IA de service client entrent dans la catégorie de risque limité. Toutefois, la situation change si vous permettez à un Agent IA de prendre des décisions concernant l'éligibilité à des services, l'octroi de crédits ou l'embauche. Cela nous amène à la première question à laquelle vous devez répondre : que fera exactement l'Agent IA ?
Pour votre planification, notez que les exigences relatives aux systèmes à haut risque ont été reportées. L'AI Omnibus, entré en vigueur le 27 juillet 2026, a repoussé ces échéances au 2 décembre 2027 et au 2 août 2028. En revanche, les obligations de transparence prévues par l'article 50 sont bien entrées en vigueur le 2 août 2026. L'idée selon laquelle l'ensemble de l'AI Act aurait été reporté est donc erronée.
De plus, l'AI Act complète le RGPD sans s'y substituer. Si vous traitez des données personnelles, la conformité au RGPD reste pleinement obligatoire. L'AI Act impose également aux organisations utilisatrices de veiller à ce que leurs collaborateurs disposent d'un niveau suffisant de maîtrise de l'IA pour utiliser ces systèmes de manière responsable.
En pratique, cela se résume à quatre aspects essentiels pour la plupart des applications de relation client.
1. Vos clients savent-ils qu'ils s'adressent à une IA ?
Les obligations de transparence prévues par l'AI Act européen sont en vigueur depuis le 2 août 2026. Pour les systèmes d'IA interactifs, la règle est simple : les utilisateurs doivent être informés lorsqu'ils interagissent directement avec une IA.
Pour un Agent IA de service client, cela signifie indiquer clairement, dès le début de la discussion ou de l'appel, que l'interlocuteur est un Agent IA.
Nul besoin d'afficher une mention légale de vingt lignes. Il s'agit simplement d'être transparent sur la nature de l'interlocuteur à l'autre bout du fil.
Au-delà de la conformité, cette démarche permet de gérer les attentes des clients dès le départ.
Comment cela fonctionne dans HALO
Vous pouvez personnaliser le message d'accueil pour chaque canal et chaque langue, afin de garantir une information cohérente sur le chat web, WhatsApp et les appels vocaux.
Vous pouvez également transférer la conversation à un conseiller à tout moment, avec l'historique complet des échanges. Dans Agent Inbox, l'IA reste active en arrière-plan pour assister l'agent humain, évitant ainsi au client de devoir se répéter. La véritable transparence ne se limite pas à l'information initiale : elle consiste aussi à offrir un accès simple à un conseiller humain sur demande.
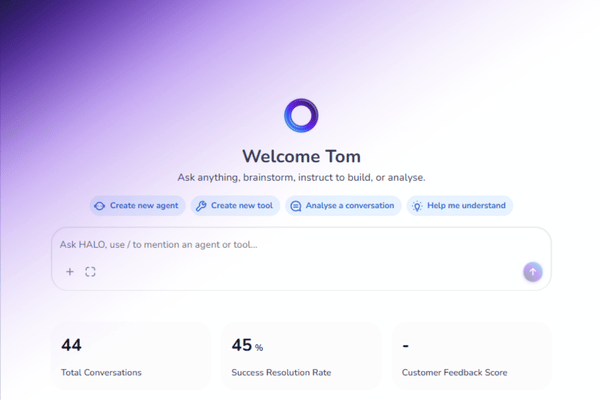
De plus, les outils d'analyse de HALO permettent de suivre les conversations que l'Agent IA résout de manière autonome et celles qui font l'objet d'un transfert. Vous disposez ainsi de la documentation claire dont votre délégué à la protection des données (DPO) a besoin pour vérifier précisément l'activité de votre IA.
2. Quelles données personnelles envoyez-vous au modèle d'IA ?
Les interactions avec le service client impliquent naturellement le traitement de données personnelles.
Il peut s'agir de noms, d'adresses e-mail ou de numéros de commande, mais aussi, selon la demande, de coordonnées de paiement, d'adresses postales ou d'autres informations sensibles.
Cela ne signifie pas que les Agents IA ont l'interdiction de traiter des données personnelles, mais simplement que le RGPD encadre ce traitement. Les autorités européennes de protection des données reconnaissent d'ailleurs explicitement les cas de traitement de données personnelles lors du développement ou du déploiement de modèles d'IA.
La vraie question est la suivante : de quelles données le modèle a-t-il réellement besoin ?
Si un Agent IA doit simplement déterminer l'intention du client, il est inutile d'envoyer l'intégralité de son profil client au modèle de langage.
La minimisation des données, le masquage et le contrôle strict des accès deviennent alors essentiels. Des politiques claires en matière de journalisation, de durée de conservation et de restriction d'usage des données sont également indispensables.
Un Agent IA ne doit recevoir que les informations strictement nécessaires à l'accomplissement de sa tâche.
Comment cela fonctionne dans HALO
Nous utilisons les modèles de langage uniquement pour l'inférence, et jamais pour leur entraînement avec vos données clients. Il s'agit d'une règle stricte, et non d'une simple intention. Cet engagement est inscrit dans notre politique en matière d'IA et garanti par contrat avec nos fournisseurs de modèles.
Les données transmises aux modèles sont prétraitées et anonymisées dans la mesure du possible, avec des mécanismes de suppression des données personnelles directement intégrés à nos flux de traitement.
De plus, un Agent IA HALO s'appuie uniquement sur le contexte spécifique requis pour sa tâche, qu'il récupère via les intégrations que vous configurez. Il n'a jamais besoin d'envoyer une copie complète de votre base de données clients au modèle.
Pour faciliter la réalisation de votre AIPD (analyse d'impact relative à la protection des données), nous pouvons détailler précisément quelles données sont transmises à chaque modèle, sous quel format et comment elles sont traitées. Ces éléments figurent dans notre registre des ressources d'IA, qui répertorie l'ensemble des modèles d'IA que nous utilisons.
3. Où vos données sont-elles traitées ?
En matière d'IA, la question n'est pas seulement de savoir quelles données vous traitez, mais aussi de déterminer où s'effectue ce traitement.
C'est pourquoi de nombreuses organisations choisissent de conserver l'hébergement et le traitement de leurs données clients exclusivement en Europe.
Le RGPD n'interdit pas formellement tout transfert de données hors d'Europe. Ces flux sont autorisés sous certaines conditions, notamment lorsqu'un pays tiers bénéficie d'une décision d'adéquation ou que des garanties appropriées, comme des clauses contractuelles types (CCT), sont mises en œuvre.
Cependant, chaque flux de données supplémentaire complexifie votre architecture, votre chaîne d’approvisionnement et votre cadre de conformité.
Pour les entreprises qui gèrent d'importants volumes de données clients, le maintien des données en Europe reste souvent l'approche la plus simple.
Comment cela fonctionne dans HALO
Les données clients restent en Europe. Nos exigences en matière de localisation des données couvrent à la fois le stockage et le traitement, et sont intégrées au plan de déploiement bien avant la mise en production du modèle.
Cette infrastructure dépasse le simple modèle de langage pour englober la reconnaissance vocale, le stockage des conversations, la journalisation et la supervision. Nous documentons l'intégralité de cette chaîne pour chaque modèle, y compris les environnements d'hébergement et les sous-traitants, afin de vous éviter d'avoir à cartographier vous-même chaque maillon.
Cela évite que chaque nouveau projet d'IA ne nécessite de complexes analyses d'impact sur les transferts de données hors de l'UE. Vous trouverez des informations détaillées sur la conformité de chacun de nos services dans notre Trust Center.
4. Que se passe-t-il si quelqu'un tente de manipuler votre Agent IA ?
Le principal risque des chatbots traditionnels se limitait à la formulation de réponses incorrectes.
Les Agents IA modernes peuvent quant à eux exécuter des actions concrètes, comme modifier des commandes, récupérer des données CRM ou replanifier des rendez-vous. Cela introduit une dimension de sécurité cruciale.
Dans ce contexte, l'un des risques majeurs réside dans l'injection de prompt.
Cette technique consiste pour un utilisateur à saisir des instructions visant à contourner les règles de comportement initiales du modèle d'IA. Il peut par exemple ordonner à l'Agent IA d'ignorer ses consignes système, de révéler des informations confidentielles ou d'exécuter des actions non autorisées.
Dès lors qu'un Agent IA est connecté à d'autres systèmes, un prompt système bien rédigé ne suffit plus à garantir sa sécurité.
Il convient de limiter les outils mis à la disposition de l'Agent IA, de vérifier les habilitations des utilisateurs, de valider les flux d'entrée et de sortie, et d'appliquer des contrôles supplémentaires pour les actions sensibles. Le principe du moindre privilège s'avère ici capital : n'accordez à l'Agent IA que les accès strictement nécessaires à sa mission. Il s'agit d'ailleurs de l'une des principales recommandations de l'OWASP pour sécuriser les Agents IA.
La sécurité doit être pensée au niveau de l'infrastructure globale, et non du seul modèle d'IA.
Comment cela fonctionne dans HALO
Vous définissez précisément les actions et les intégrations système autorisées pour chaque Agent IA. Si un Agent IA n'a pas vocation à traiter des remboursements, cette fonctionnalité ne lui est pas attribuée : aucune injection de prompt ne pourra contourner cette restriction.
Pour les actions sensibles ou irréversibles, vous pouvez imposer une validation humaine (human-in-the-loop) plutôt que de laisser l'Agent IA agir en totale autonomie. Notre charte d'utilisation de l'IA impose d'ailleurs un contrôle humain pour les décisions à risque, une sécurité nativement intégrée à nos processus de développement.
De plus, nous réalisons des audits de sécurité offensifs (red teaming) et des tests de résistance avant tout déploiement. Nous assurons une supervision continue et intégrons les menaces spécifiques à l'IA dans nos procédures de gestion des incidents. L'ensemble des conversations et des actions des modèles font l'objet d'un suivi rigoureux, vous permettant de reconstruire précisément le fil de chaque événement.
Sans oublier les réglementations propres à votre secteur
Si l'AI Act et le RGPD s'appliquent de manière transversale, votre secteur d'activité peut être soumis à des exigences complémentaires.
Pour les acteurs de la santé, la norme NEN 7510 s'avère indispensable pour sécuriser les données médicales personnelles.
Les institutions financières doivent quant à elles se conformer au règlement DORA, qui encadre la résilience opérationnelle numérique et la gestion des risques liés aux TIC, notamment via la tenue d'un registre des prestataires tiers. DORA est entré en application le 17 janvier 2025.
Dans de nombreux secteurs, la directive européenne NIS2 (transposée localement, par exemple via la loi néerlandaise sur la cybersécurité entrée en vigueur le 15 août 2026) impose de nouvelles règles à des milliers d'entités essentielles et importantes. Elle introduit des obligations d'enregistrement, d'analyse des risques et de notification des incidents. Si vous y êtes soumis, votre Agent IA est considéré comme un composant de vos réseaux et systèmes d'information, et votre fournisseur d'IA fait partie intégrante de votre chaîne de sous-traitance.
Les organismes publics néerlandais doivent en outre respecter la Baseline Informatiebeveiliging Overheid (BIO).
Il n'existe pas de liste de contrôle universelle en matière de conformité pour les projets d'IA.
Les principes fondamentaux restent toutefois inchangés : identifier les données traitées, savoir où elles transitent, limiter les capacités de votre Agent IA et être en mesure de prouver la maîtrise des risques associés.
Du projet expérimental au système d'IA maîtrisé
C'est précisément sur ce dernier point que se concentrent les équipes juridiques, de sécurité et des achats lors de l'évaluation de votre projet d'IA.
De simples garanties verbales quant à la sécurité d'une solution d'IA ne leur suffisent pas. Elles exigent un cadre structuré de gouvernance de la sécurité, de la confidentialité, des risques et des responsabilités.
C'est pourquoi CM.com a obtenu la certification ISO 42001, qui s'ajoute à nos certifications ISO 27001, 27017, 27018 et 27701.
La norme ISO 42001 est spécifiquement dédiée aux systèmes de management de l'intelligence artificielle (SMIA). Elle définit les exigences relatives au développement, au déploiement, à la supervision et à l'amélioration continue de l'IA. Cette norme évalue la gouvernance, la gestion des risques, la transparence et la responsabilité des systèmes d'IA.
Pour nous, cet engagement se traduit par des mesures concrètes : un comité de gouvernance de l'IA chargé d'analyser les risques et les écarts, un registre des ressources d'IA documentant chaque modèle utilisé (données, outils, hébergement), un processus structuré de signalement des anomalies et des incidents avec des délais de réponse définis, ainsi qu'un audit annuel (ou plus fréquent en cas d'évolution réglementaire ou technologique).
Cette certification ne constitue pas une validation automatique de la conformité de tous vos projets d'IA. Votre cas d'usage, vos données et vos mentions d'information restent sous votre entière responsabilité.
Elle apporte néanmoins la preuve indépendante que l'IA chez CM.com ne relève pas d'une démarche expérimentale isolée. Elle s'inscrit au contraire dans un système de management structuré, doté de processus éprouvés pour un usage responsable de l'IA.
Cela peut considérablement faciliter vos échanges avec les équipes de sécurité, de protection des données, juridiques et des achats.



 +33 1 86 26 28 58


